Security Group (Firewall) nasıl oluşturulur?
- Projenin yetkili kullanıcısıyla giriş yapın.
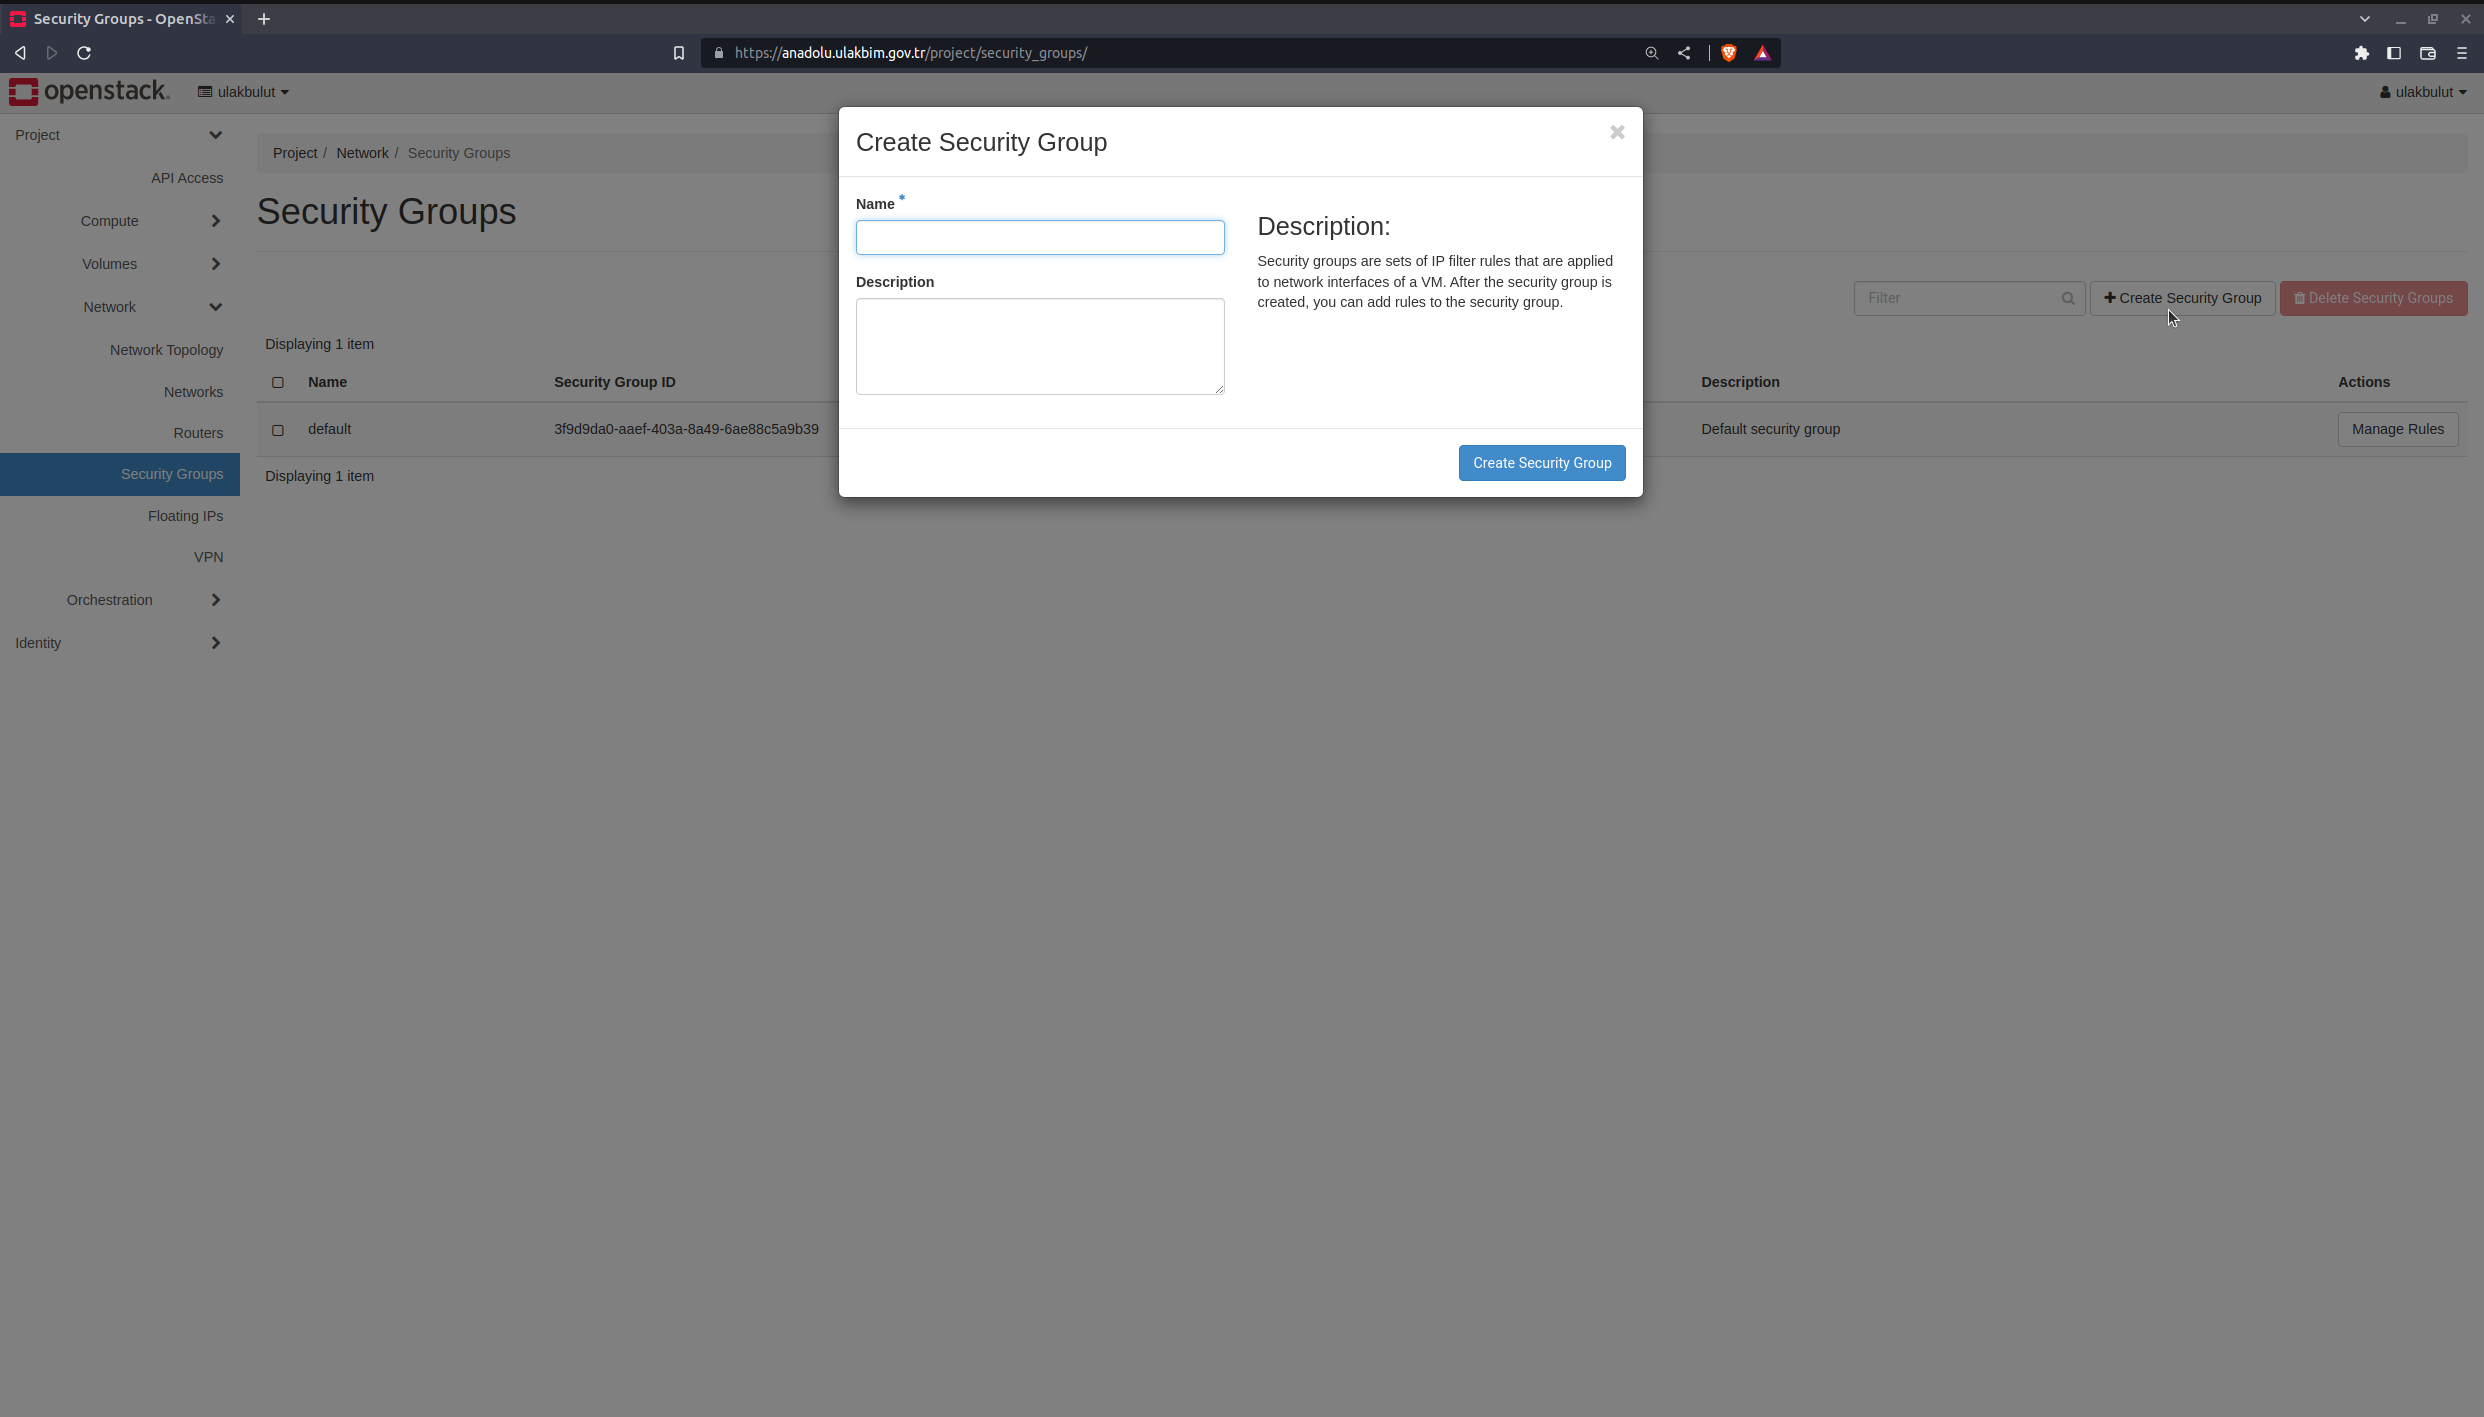
- Soldaki menüden sırasıyla Project → Network → Security Groups bölümüne girin.
- Create Security Group butonuna tıklayarak yeni grubunuzu oluşturun, ardından Manage Rules ile kurallarınızı ekleyin.
Örnek: SSH ve web sunucusu kuralları #
Grubunuzun satırındaki Manage Rules butonuna, ardından Add Rule butonuna tıklayın.
SSH (yalnızca kendi IP adresinizden) #
- Rule: SSH
- Remote: CIDR
- CIDR: bağlanacağınız IP adresi, sonuna
/32ekleyerek (ör.193.140.0.10/32). Kurumunuzun tüm IP aralığına izin vermek için aralığı yazın (ör.193.140.0.0/24).
Web sunucusu (herkese açık) #
Makinenizde herkese açık bir web sitesi çalışacaksa iki kural daha ekleyin:
- Rule: HTTP · Remote: CIDR · CIDR:
0.0.0.0/0 - Rule: HTTPS · Remote: CIDR · CIDR:
0.0.0.0/0
Listede olmayan bir port için Rule alanında Custom TCP Rule seçip Port alanına port numarasını yazabilirsiniz.
Grubu makineye uygulamak #
Grubu makine oluştururken Security Groups adımında seçebilir ya da sonradan Project → Compute → Instances ekranında makinenin işlem menüsünden Edit Security Groups ile ekleyebilirsiniz. Kurallardaki değişiklikler, grubun bağlı olduğu tüm makinelere hemen uygulanır.